























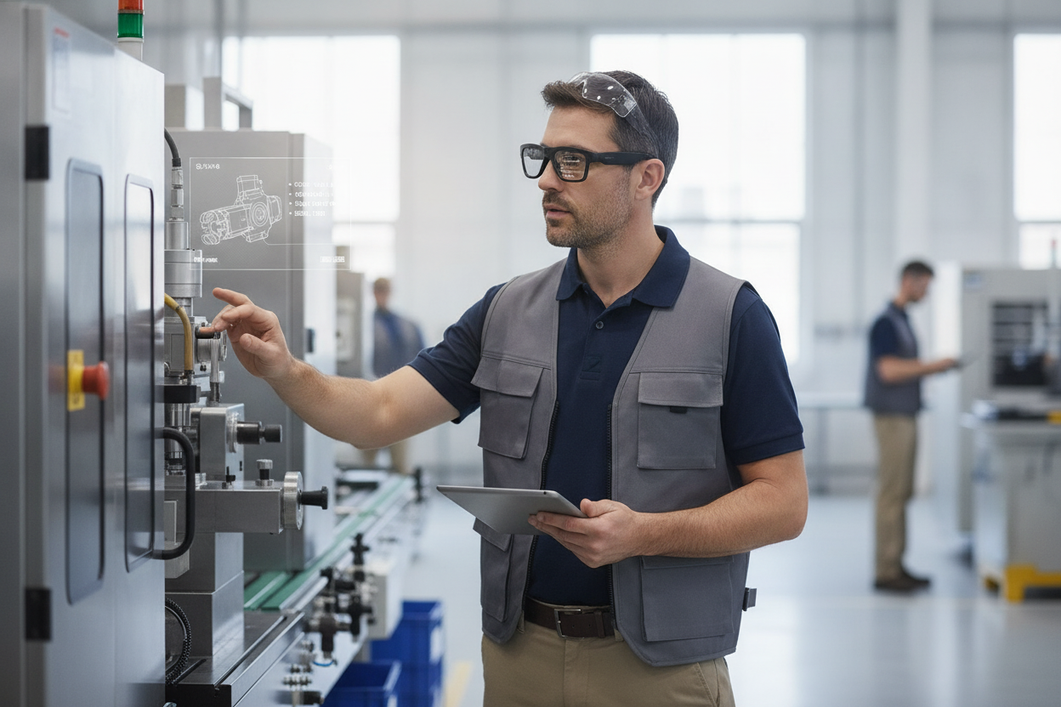
Antes de aprovar a gravação de trabalho com óculos inteligentes, trate a aquisição como uma decisão sobre o fluxo de trabalho e o ciclo de vida - não como uma comparação de especificações de câmaras. Teste se o estado da gravação é claro, se o áudio pode ser controlado separadamente, se todos os percursos de cópia e transferência estão documentados, se existem responsáveis nomeados pelo acesso e pela retenção e se os utilizadores conseguem seguir o processo aprovado. Em seguida, realize um projeto-piloto representativo e decida se deve expandir, restringir ou rejeitar a implementação com base nos resultados. Um indicador visível ou a capacidade de armazenamento anunciada podem orientar os testes, mas nenhum dos dois comprova a suficiência legal, a segurança ou a adequação como prova.

Defina controlos transparentes para a gravação de trabalho com óculos inteligentes
Exija uma operação deliberada e observável: o utilizador deve saber quando o vídeo ou o áudio está ativo, e a organização deve testar esse comportamento em condições reais de trabalho. A orientação sobre captação no local de trabalho descreve os óculos inteligentes como ferramentas mãos-livres de áudio, fotografia e vídeo. Defina os limites de gravação antes do projeto-piloto, em vez de os inferir a partir da página do produto.
Torne o estado de gravação visível
Um sinal de gravação é uma verificação de aquisição, não um aviso universal nem uma solução de conformidade. Teste o modelo exato a partir da posição normal do utilizador, junto de colegas ou clientes nas proximidades, quando permitido, e nas condições de iluminação e movimento previstas durante o trabalho.
- Verifique se a luz de gravação ou outro sinal de estado é visível e compreensível.
- Teste os controlos previstos para iniciar e parar, incluindo a confirmação da paragem.
- Experimente cenários comuns de ativação acidental, como o contacto com o botão ao ajustar os óculos ou manusear equipamento.
- Confirme que o estado permanece claro durante a utilização sem mãos, o movimento, a utilização de equipamento de proteção e o ruído normal do local de trabalho.
Se o fornecedor não documentar a localização ou o comportamento dos indicadores, solicite uma demonstração e registe o resultado como um item não resolvido do projeto-piloto. Um indicador tecnicamente presente pode continuar a ser difícil de ver ou interpretar. A discussão sobre riscos de privacidade assinala a captação discreta de áudio e vídeo como uma preocupação no local de trabalho; transforme essa preocupação num teste de visibilidade, em vez de afirmar que qualquer indicador cumpre todos os requisitos aplicáveis.

Separar os controlos de áudio dos controlos de vídeo
A aprovação do vídeo não responde automaticamente à questão do áudio. Avalie o microfone como um modo de captura separado, com a sua própria ativação, desativação, feedback e revisão de políticas.
Pergunte se o áudio pode ser desativado enquanto o vídeo permanece disponível, como é que o utilizador sabe que o áudio está ativo, se os comandos de voz podem iniciar a captura e o que acontece quando o dispositivo se liga a um telefone ou aplicação. Teste a ativação intencional e não intencional do áudio, o comportamento ao parar e o feedback de estado num ambiente representativo. Encaminhe os resultados através da política da organização e do processo de revisão qualificada; não estabeleça uma regra única de gravação de áudio para todos os locais ou ambientes de trabalho. Os compradores podem consultar estas considerações sobre gravação de áudio para obter contexto adicional, mas um artigo informativo não substitui uma revisão específica da organização.
Controlar onde as gravações são armazenadas e transferidas
Uma gravação não fica controlada simplesmente por começar nos óculos. A aprovação deve aguardar até que a equipa consiga mapear todas as localizações - desde a captura, passando pelos dispositivos associados, destinos de transferência, cópias de segurança e cópias para revisão, até à eliminação - e testar o que acontece quando a conectividade ou uma etapa da transferência falha.
Verificar o armazenamento local e as cópias temporárias
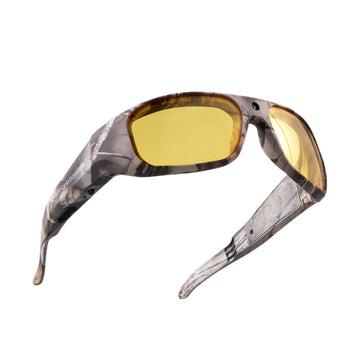
Separe a capacidade anunciada da controlabilidade. Os materiais relativos a um modelo selecionado podem indicar armazenamento integrado e transferência direta para um computador ou telefone, mas essas funcionalidades não comprovam a existência de encriptação, permissões, comportamento da nuvem, âmbito da eliminação ou manuseamento seguro na sua configuração. Verifique o modelo exato, o firmware, a aplicação associada, a configuração da conta e o destino.
| Localização do armazenamento | O que verificar | Implicação para a aquisição |
|---|---|---|
| Óculos | Localização dos ficheiros, comportamento da capacidade, nomenclatura, remoção, reposição e captura offline | Confirme quem pode obter ou remover os ficheiros de origem e o que permanece após a reassociação. |
| Telefone ou computador associado | Pastas da aplicação, pré-visualizações, transferências, caches e associação à conta | Identifique as cópias locais e se a função aprovada pode controlá-las. |
| Suportes removíveis, se suportados | Método de exportação, manuseamento físico e processo de reutilização ou eliminação | Trate as cópias removíveis como ativos separados, com um responsável atribuído. |
| Armazenamento temporário ou de transferências falhadas | Ficheiros para nova tentativa, ficheiros parciais, filas offline e recuperação de erros | Não aprovar até que seja possível localizar e tratar as cópias que falharam e as cópias residuais. |
Documente também o sistema de destino, as cópias de segurança, os ficheiros exportados e os locais de revisão partilhados - mesmo quando estão fora dos próprios óculos. Se o percurso exato dos dados não estiver documentado, trate o comportamento do armazenamento e das cópias temporárias como um impedimento de aquisição por resolver, em vez de considerar o fluxo seguro.
Rastrear o fluxo de transferência
Utilize uma gravação de teste e acompanhe-a desde a captura até à receção aprovada. O objetivo é verificar a entrega e os estados de falha, não apenas demonstrar que um ficheiro pode ser transferido uma vez.
- Capture um ficheiro de teste claramente identificado no ambiente de trabalho pretendido.
- Transfira-o através do percurso manual ou automático planeado e identifique a conta ou função que efetua a transferência.
- Confirme o destino aprovado, a identidade do ficheiro, a verificação de integridade utilizada pela equipa e o sinal de conclusão.
- Repita sem conectividade, com uma transferência interrompida e com uma nova tentativa; registe onde aparecem ficheiros parciais ou duplicados.
- Verifique se os óculos, o dispositivo complementar, as pastas temporárias, o destino e as cópias de segurança contêm cópias residuais. Documente quem pode remover ou restringir cada uma.
A funcionalidade anunciada de transferência direta de um modelo pode ser um elemento de teste útil, mas não prova que todo o percurso esteja controlado. Use a coleção de óculos de gravação para trabalho apenas como ponto de consulta; verifique o comportamento técnico na documentação atual do modelo e no projeto-piloto.
Definir o acesso e a retenção antes da aprovação
A organização deve decidir quem pode ver, exportar, partilhar, modificar ou eliminar uma gravação antes de iniciar a captura de rotina. A retenção deve seguir a finalidade empresarial documentada, os requisitos internos aplicáveis e a responsabilidade por cada cópia - não um número universal de dias nem o comportamento de armazenamento predefinido do dispositivo.
Limitar o acesso por função e ação
Trate o acesso como várias permissões distintas. Alguém que possa rever um ficheiro pode não precisar de autorização para o exportar, alterar os respetivos metadados, partilhá-lo, eliminá-lo ou administrar o software ligado.
| Ação | Função aprovada a considerar | Pergunta de verificação |
|---|---|---|
| Ver | Revisor designado ou líder de equipa | É possível limitar a visualização ao destino e aos utilizadores pretendidos? |
| Transferir ou exportar | Responsável pela entrada ou pelos registos | Que conta transfere o ficheiro e a entrega fica registada? |
| Partilhar | Revisor designado ou responsável pelo caso | É possível restringir e aprovar a partilha externa ou mais abrangente? |
| Alterar metadados | Administrador dos registos ou do sistema | É possível identificar as alterações e quem pode efetuá-las? |
| Eliminar | Responsável autorizado pelo ciclo de vida | A eliminação abrange a origem, o destino, as exportações e as cópias? |
| Administrar definições | Administrador de TI ou de segurança | É possível alterar as definições e as permissões sem revisão? |
Verifique o que a aplicação ligada e o destino realmente disponibilizam: funções das contas, controlos de permissões, histórico de atividade, restrições de exportação, tratamento de metadados e administração. Se esses controlos estiverem ausentes ou não forem claros, registe a lacuna e restrinja o programa-piloto, em vez de presumir que o dispositivo herda a segurança de outro sistema.
Definir os acionadores de retenção e eliminação
Não comece com uma definição predefinida do dispositivo. Comece pela finalidade do trabalho e defina o evento que altera o estado da gravação, como a conclusão de uma revisão de serviço, uma decisão operacional documentada ou a transferência para um sistema de registos aprovado. O responsável pela política deve determinar a regra aplicável e as exceções.
- Defina a finalidade comercial de cada tipo de gravação.
- Identifique o acionador de retenção e o responsável que o confirma.
- Enumere todas as cópias, incluindo ficheiros de origem, transferências, cópias de segurança, exportações, cópias para revisão e vestígios de transferências falhadas.
- Teste a expiração normal, a eliminação manual, a reposição ou reatribuição do dispositivo e a eliminação após uma transferência falhada.
- Documente as exceções, incluindo litígios, pedidos de revisão, retenções internas ou um resultado de eliminação não resolvido.
Um comando de eliminação num dispositivo pode não remover cópias existentes noutros locais. Não afirme que a eliminação, por si só, resolve obrigações legais, regulamentares, contratuais ou de descoberta; encaminhe essas questões para os revisores qualificados da organização e documente a decisão.
Alinhar o programa-piloto com a política, a formação e a revisão
Um programa-piloto controlado requer um caso de utilização definido, limites aprovados, utilizadores com formação, registos do fluxo de trabalho preservados e um revisor designado que possa suspender a implementação quando um controlo de alto risco falhar. O contexto das políticas no local de trabalho recomenda normas de gravação claras e alinhadas com as políticas existentes, mas cada organização deve definir o seu próprio processo de revisão.
Mapear as funcionalidades do dispositivo ao caso de utilização
Mantenha uma funcionalidade no programa-piloto apenas quando esta responder a uma necessidade de trabalho documentada. Compare as definições exatas e o fluxo de trabalho em ambientes representativos, em vez de depender de uma ficha técnica.
- Controlos de gravação e comportamento do áudio
- Armazenamento local, transferência e recuperação
- Controlos de acesso, partilha e administração
- Marcas temporais e outros metadados
- Bateria, calor, conectividade e limitações offline
- Procedimentos para dispositivos perdidos, reposição, reafetação e incidentes
Por exemplo, uma equipa de assistência no terreno pode precisar de imagens com as mãos livres, mas não de áudio; uma equipa de manutenção pode precisar de captação offline e de uma transferência posterior definida; um fluxo de trabalho nas instalações de um cliente pode exigir uma decisão separada sobre áreas restritas. Estas são condições de projeto-piloto diferentes, mesmo quando estão a ser considerados os mesmos óculos.
Formar os utilizadores e atribuir a responsabilidade pela revisão
A formação deve abranger a finalidade de gravação aprovada e as ações que os utilizadores têm de realizar quando o fluxo de trabalho muda. Incluir verificações de estado antes da captação, gravação acidental, dispositivos perdidos ou danificados, confirmação da transferência, pedidos de partilha e escalamento quando o dispositivo se comportar de forma diferente do resultado do teste.
Atribuir um responsável pela conclusão da formação, um revisor dos resultados e das exceções do projeto-piloto e um percurso de escalamento claro para questões de TI, segurança, operações e política. Estabelecer uma condição de interrupção - por exemplo, uma cópia residual não explicada, um estado de gravação pouco claro ou um teste de acesso falhado - para que os utilizadores não improvisem uma solução alternativa durante o trabalho em direto.
Documentar as verificações dos carimbos de data e hora e da cadeia de custódia
Tratar os carimbos de data e hora e os registos de transferência como questões de rastreabilidade do fluxo de trabalho, não como prova automática de que as provas são juridicamente válidas. Decidir o que a finalidade empresarial indicada exige: a identidade do dispositivo ou do utilizador, a hora de captação, a hora de transferência, o identificador do ficheiro, o destino e cada transferência documentada podem ser relevantes, mas a organização tem de escolher o que preservar e como o proteger.
Testar se os carimbos de data e hora e os metadados podem ser preservados, exportados, alterados ou perdidos durante a transferência, conversão, reposição ou edição. Registar o resultado, o responsável e quaisquer limitações. Se a utilização prevista envolver o tratamento formal de provas, encaminhar a decisão para a revisão interna ou profissional adequada, em vez de prometer que os óculos inteligentes estabelecem, por si só, a cadeia de custódia.
Realizar um ponto de controlo de aquisição antes da aprovação
Utilizar um ponto de controlo documentado e baseado no cenário - não uma classificação da resolução da câmara ou do número de funcionalidades. Separar o comportamento verificado, as declarações do fornecedor, as decisões de política interna e as questões por resolver; em seguida, exigir a aprovação das partes interessadas antes de expandir para além do projeto-piloto.
- Definir o cenário de trabalho, os locais, os utilizadores, a finalidade e os limites de captação aprovados.
- Testar os indicadores de gravação, o comportamento ao iniciar e parar, a ativação acidental e os controlos de áudio separados.
- Mapear o armazenamento local, as cópias em dispositivos associados, os ficheiros temporários, os destinos, as cópias de segurança e as falhas de transferência.
- Verifique as funções de acesso, as ações de exportação e partilha, os acionadores de retenção, o âmbito da eliminação e a responsabilidade pelas exceções.
- Verifique os carimbos de data e hora, os identificadores dos ficheiros, os registos de transferência, o comportamento dos metadados e qualquer documentação de entrega exigida pelo caso de utilização.
- Dê formação aos utilizadores do projeto-piloto e registe a conclusão, os incidentes, os desvios e os resultados da escalada.
- Marque cada controlo como aprovado, reprovado ou por resolver, indicando um responsável, o resultado de apoio do teste e a ação seguinte.
- Obtenha a aprovação formal dos responsáveis pelas operações, pelas TI ou segurança e pelas políticas.
- Decida se deve expandir, restringir ou rejeitar a implementação. Se um controlo de alto risco continuar por verificar, suspenda a aprovação ou limite o projeto-piloto até que o respetivo responsável resolva a lacuna.
Quando a verificação estiver concluída, os compradores podem comparar opções de segurança e recolha de provas com os requisitos documentados. Podemos ajudá-lo a analisar opções relevantes para gravação profissional ou orientadas para a segurança, mas nenhum modelo associado deve ser considerado seguro, conforme ou juridicamente adequado até que a sua própria revisão da documentação e o projeto-piloto fundamentem essa decisão. No caso da gravação profissional com óculos inteligentes, a decisão de compra deve seguir esta verificação documentada e não apenas as especificações do produto.
Perguntas frequentes
As perguntas abaixo abordam os limites de localização, os metadados do fluxo de trabalho, os testes do projeto-piloto e a revisão das atualizações. Acrescentam verificações que complementam as secções de aquisição acima.
Podem os óculos inteligentes ser utilizados em áreas de trabalho restritas?
Possivelmente. Reveja cada localização e caso de utilização, incluindo espaços controlados por clientes e operações sensíveis, e defina exclusões, formação e aprovação interna antes da entrada.
Que metadados deve preservar um fluxo de trabalho de gravação profissional?
Identifique os campos necessários para a finalidade do trabalho, como o utilizador ou dispositivo, a hora da captura, o identificador do ficheiro, o destino e a entrega. Teste se a configuração os preserva e se permite alterações.
Como deve uma equipa testar óculos inteligentes antes de um projeto-piloto no local de trabalho?
Utilize cenários representativos normais, acidentais, offline, de transferência falhada, de acesso, de eliminação e de perda do dispositivo. Atribua um responsável a cada resultado não resolvido e registe uma decisão de expandir, restringir ou rejeitar.
O que devem os compradores perguntar sobre as atualizações das aplicações e do firmware?
Pergunte se as atualizações podem ser preparadas ou revertidas e quais testes de captura, transferência, permissões, metadados, reposição e eliminação devem ser repetidos posteriormente.



Deixe um comentário
Este site está protegido pela Política de privacidade da hCaptcha e da hCaptcha e aplicam-se os Termos de serviço das mesmas.