























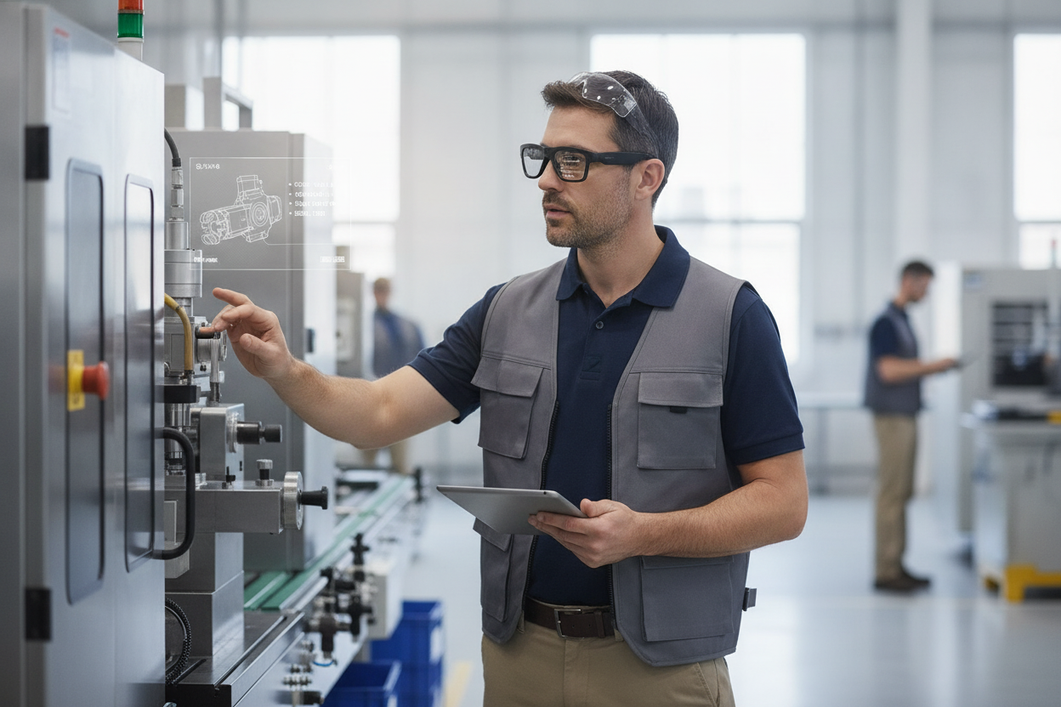
Innan ni godkänner inspelning i arbetet med smarta glasögon, se inköpet som ett beslut om arbetsflöde och livscykel - inte som en jämförelse av kameraspecifikationer. Testa om inspelningsstatusen är tydlig, om ljudet kan styras separat, om varje väg för kopiering och överföring är dokumenterad, om åtkomst och lagringstid har namngivna ansvariga och om användarna kan följa den godkända processen. Genomför sedan en representativ pilot och avgör utifrån resultaten om användningen ska utökas, begränsas eller avslås. En synlig indikator eller annonserad lagringskapacitet kan ligga till grund för tester, men ingetdera bevisar att lösningen är juridiskt tillräcklig, säker eller lämplig som bevisning.

Fastställ transparenta kontroller för inspelning i arbetet med smarta glasögon
Kräv avsiktlig och observerbar användning: användaren ska veta när video eller ljud är aktivt, och organisationen ska testa detta beteende under verkliga arbetsförhållanden. Vägledningen om inspelning på arbetsplatsen beskriver smarta glasögon som handsfreeverktyg för ljud, foton och video. Fastställ inspelningsgränserna före piloten i stället för att dra slutsatser utifrån en produktbeskrivning.
Gör inspelningsstatus synlig
En inspelningssignal är en upphandlingskontroll, inte ett universellt informations- eller efterlevnadsalternativ. Testa den exakta modellen från användarens normala position, runt närliggande kollegor eller kunder där det är tillåtet, samt under de ljus- och rörelseförhållanden som förväntas under arbetet.
- Kontrollera om inspelningslampan eller annan statusindikator är synlig och begriplig.
- Testa de avsedda reglagen för start och stopp, inklusive bekräftelse på stopp.
- Prova vanliga scenarier för oavsiktlig aktivering, till exempel knapptryckning vid justering av glasögonen eller hantering av utrustning.
- Bekräfta att statusen förblir tydlig vid handsfree-användning, rörelse, användning av skyddsutrustning och normalt buller på arbetsplatsen.
Om leverantören inte dokumenterar indikatorns placering eller funktion, begär en demonstration och registrera resultatet som en olöst pilotpunkt. En indikator som tekniskt sett finns kan ändå vara svår att se eller tolka. Diskussionen om integritetsrisker lyfter diskret ljud- och videoinspelning som en arbetsplatsfråga; gör denna fråga till ett synlighetstest i stället för att hävda att en indikator uppfyller alla tillämpliga krav.

Separera ljud- och videokontroller
Godkännande av video besvarar inte automatiskt frågan om ljud. Utvärdera mikrofonen som ett separat inspelningsläge med egen aktivering, inaktivering, återkoppling och policygranskning.
Fråga om ljud kan inaktiveras medan video fortfarande är tillgänglig, hur bäraren vet att ljudet är aktivt, om röstkommandon kan utlösa inspelning och vad som händer när enheten ansluter till en telefon eller app. Testa avsiktlig och oavsiktlig ljudaktivering, hur inspelningen stoppas och statusindikering i en representativ miljö. Låt resultaten genomgå organisationens policy- och kvalificerade granskningsprocess; föreskriv inte en och samma regel för ljudinspelning på alla arbetsplatser eller platser. Köpare kan läsa dessa överväganden om ljudinspelning för ytterligare bakgrund, men en informativ artikel ersätter inte organisationsspecifik granskning.
Kontrollera var inspelningar lagras och överförs
En inspelning är inte automatiskt under kontroll bara för att den börjar på glasögonen. Godkännande bör vänta tills teamet kan kartlägga varje plats - från inspelning via tillhörande enheter, överföringsdestinationer, säkerhetskopior och granskningskopior till radering - och testa vad som händer när anslutningen eller ett överföringssteg misslyckas.
Verifiera lokal lagring och tillfälliga kopior
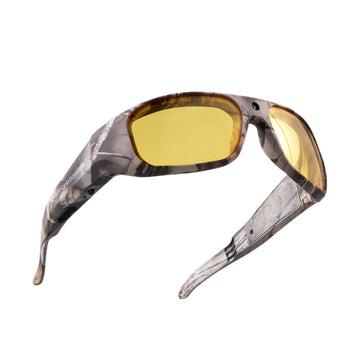
Skilj annonserad kapacitet från möjligheten att styra lagringen. Material för en vald modell kan ange inbyggd lagring och direkt överföring till dator eller telefon, men dessa funktioner fastställer inte kryptering, behörigheter, molnbeteende, omfattningen av radering eller säker hantering i er miljö. Verifiera exakt modell, inbyggd programvara, tillhörande app, kontokonfiguration och destination.
| Lagringsplats | Vad som ska verifieras | Konsekvens för inköp |
|---|---|---|
| Glasögon | Filplats, kapacitetsbeteende, namngivning, borttagning, återställning och offlineinspelning | Bekräfta vem som kan hämta eller ta bort källfiler och vad som finns kvar efter omtilldelning. |
| Medföljande telefon eller dator | Appmappar, förhandsvisningar, nedladdningar, cachelagrade data och kontoanslutning | Identifiera lokala kopior och om den godkända rollen kan styra dem. |
| Flyttbara medier, om de stöds | Exportmetod, fysisk hantering samt process för återanvändning eller kassering | Hantera flyttbara kopior som separata tillgångar med en utsedd ägare. |
| Lagring för tillfälliga eller misslyckade överföringar | Filer som försöker överföras igen, ofullständiga filer, offlineköer och felåterställning | Godkänn inte förrän misslyckade och kvarvarande kopior kan lokaliseras och hanteras. |
Dokumentera även destinationssystemet, säkerhetskopior, exporterade filer och platser för gemensam granskning - även när de finns utanför själva glasögonen. Om den exakta datasökvägen inte är dokumenterad ska lagring och beteendet för tillfälliga kopior betraktas som ett olöst upphandlingshinder i stället för att arbetsflödet kallas säkert.
Spåra överföringsarbetsflödet
Använd en testinspelning och följ den från inspelning till godkänt mottagande. Målet är att verifiera överlämningen och feltillstånden, inte bara visa att en fil kan flyttas en gång.
- Skapa en tydligt märkt testfil i den avsedda arbetsmiljön.
- Överför den via den planerade manuella eller automatiska vägen och identifiera kontot eller rollen som utför överföringen.
- Bekräfta den godkända destinationen, filens identitet, den integritetskontroll som teamet använder och signalen som visar att åtgärden är slutförd.
- Upprepa utan anslutning, vid en avbruten överföring och vid ett nytt försök; registrera var ofullständiga eller duplicerade filer visas.
- Kontrollera glasögonen, den kompletterande enheten, tillfälliga mappar, destinationen och säkerhetskopiorna med avseende på kvarvarande kopior. Dokumentera vem som kan ta bort eller begränsa var och en av dem.
En modells marknadsförda funktion för direktöverföring kan vara ett användbart testunderlag, men den bevisar inte att hela överföringsvägen är kontrollerad. Använd samlingen arbetsglasögon för inspelning endast som en väg för att bläddra; verifiera det tekniska beteendet i aktuell modelldokumentation och i piloten.
Definiera åtkomst och lagringstid före godkännande
Organisationen bör besluta vem som får visa, exportera, dela, ändra eller radera en inspelning innan rutinmässig inspelning börjar. Lagringstiden bör följa det dokumenterade affärsändamålet, tillämpliga interna krav och ägarskapet för varje enskild kopia - inte ett universellt antal dagar eller enhetens standardbeteende för lagring.
Begränsa åtkomst efter roll och åtgärd
Betrakta åtkomst som flera separata behörigheter. Den som får granska en fil behöver kanske inte ha behörighet att exportera den, ändra dess metadata, dela den, radera den eller administrera den anslutna programvaran.
| Åtgärd | Godkänd roll att överväga | Verifieringsfråga |
|---|---|---|
| Visa | Tilldelad granskare eller teamledare | Kan visning begränsas till den avsedda destinationen och användarna? |
| Överföra eller exportera | Ansvarig för mottagning eller register | Vilket konto flyttar filen, och registreras överlämningen? |
| Dela | Namngiven granskare eller ärendeansvarig | Kan extern eller bredare delning begränsas och godkännas? |
| Ändra metadata | Register- eller systemadministratör | Kan ändringar identifieras, och vem får göra dem? |
| Radera | Ansvarig för godkänd livscykel | Omfattar raderingen källan, destinationen, exporter och kopior? |
| Administrera inställningar | IT- eller säkerhetsadministratör | Kan inställningar och behörigheter ändras utan granskning? |
Verifiera vad den anslutna appen och destinationen faktiskt visar: kontoroller, behörighetskontroller, aktivitetshistorik, exportbegränsningar, metadatahantering och administration. Om dessa kontroller saknas eller är oklara ska ni dokumentera bristen och begränsa pilotprojektet i stället för att anta att enheten ärver säkerheten från ett annat system.
Fastställ utlösare för bevarande och radering
Börja inte med en standardinställning för enheten. Börja med arbetssyftet och definiera den händelse som ändrar inspelningens status, till exempel att en servicegranskning slutförs, ett dokumenterat operativt beslut fattas eller att inspelningen överförs till ett godkänt system för registerhantering. Den policyansvariga måste fastställa vilken regel och vilka undantag som gäller.
- Definiera verksamhetssyftet för varje inspelningstyp.
- Identifiera vad som utlöser bevarandet och vem som ansvarar för att bekräfta det.
- Lista varje kopia, inklusive källfiler, överföringar, säkerhetskopior, exporter, granskningskopior och rester från misslyckade överföringar.
- Testa vanlig automatisk utgång, manuell radering, återställning eller omtilldelning av enheten samt radering efter en misslyckad överföring.
- Dokumentera undantag, inklusive tvister, granskningsbegäranden, interna bevarandeordrar eller ett olöst raderingsresultat.
Ett raderingskommando på en enhet kanske inte tar bort kopior på andra platser. Påstå inte att radering i sig löser juridiska, regulatoriska, avtalsmässiga eller bevisrelaterade skyldigheter; hänvisa dessa frågor till organisationens kvalificerade granskare och dokumentera beslutet.
Anpassa pilotprojektet till policy, utbildning och granskning
Ett kontrollerat pilotprojekt behöver ett definierat användningsområde, godkända avgränsningar, utbildade användare, bevarade arbetsflödesregister och en utsedd granskare som kan pausa införandet när en kontroll med hög risk fallerar. Arbetsplatspolicykontexten rekommenderar tydliga inspelningsstandarder i linje med befintliga policyer, men varje organisation måste fastställa sin egen granskningsprocess.
Koppla enhetens funktioner till användningsområdet
Behåll en funktion i pilotprojektet endast när den fyller ett dokumenterat arbetsbehov. Jämför de exakta inställningarna och arbetsflödet i representativa miljöer i stället för att förlita er på ett specifikationsblad.
- Inspelningskontroller och ljudbeteende
- Lokal lagring, överföring och återställning
- Åtkomst, delning och administrativa kontroller
- Tidsstämplar och andra metadata
- Begränsningar för batteri, värme, anslutning och användning offline
- Rutiner för borttappade enheter, återställning, omplacering och incidenter
Exempelvis kan ett fältserviceteam behöva handsfree-bilder men inte ljud; ett underhållsteam kan behöva inspelning offline och en definierad senare överföring; ett arbetsflöde på kundens plats kan kräva ett separat beslut om begränsade områden. Detta är olika pilotvillkor, även när samma glasögon övervägs.
Utbilda användarna och utse ansvar för granskning
Utbildningen bör omfatta det godkända inspelningssyftet och de åtgärder användarna måste vidta när arbetsflödet ändras. Inkludera statuskontroller före inspelning, oavsiktlig inspelning, borttappade eller skadade enheter, bekräftelse av överföring, begäranden om delning samt eskalering när enheten beter sig annorlunda än i testresultatet.
Utse en person som ansvarar för att utbildningen slutförs, en granskare för pilotresultat och undantag samt en tydlig eskaleringsväg för frågor om IT, säkerhet, drift och policy. Fastställ ett stoppvillkor - till exempel en oförklarad kvarvarande kopia, oklart inspelningsläge eller misslyckat åtkomsttest - så att användarna inte improviserar en lösning under pågående arbete.
Dokumentera kontroller av tidsstämplar och beviskedja
Betrakta tidsstämplar och överlämningsregister som frågor om spårbarhet i arbetsflödet, inte som automatiska bevis på juridiskt giltigt bevismaterial. Avgör vad det angivna affärssyftet kräver: enhets- eller användaridentitet, inspelningstid, överföringstid, filidentifierare, destination och varje dokumenterad överlämning kan vara relevant, men organisationen måste välja vad som ska bevaras och hur det ska skyddas.
Testa om tidsstämplar och metadata kan bevaras, exporteras, ändras eller gå förlorade vid överföring, konvertering, återställning eller redigering. Dokumentera resultatet, ansvarig person och eventuella begränsningar. Om den avsedda användningen omfattar formell bevis- eller bevismaterialhantering ska beslutet hänvisas till lämplig intern eller professionell granskning i stället för att lova att smarta glasögon på egen hand upprättar en obruten beviskedja.
Genomför en inköpskontroll före godkännande
Använd en dokumenterad, scenariobaserad kontrollpunkt - inte en rangordning av kameraupplösning eller antal funktioner. Separera verifierat beteende, leverantörsuppgifter, interna policybeslut och olösta frågor, och kräv intressenternas godkännande innan piloten utvidgas.
- Definiera arbetsscenariot, platserna, användarna, syftet och de godkända gränserna för inspelning.
- Testa inspelningsindikatorer, start- och stoppbeteende, oavsiktlig aktivering och separata ljudkontroller.
- Kartlägg lokalt lagringsutrymme, kopior på parkopplade enheter, temporära filer, destinationer, säkerhetskopior och överföringsfel.
- Verifiera åtkomstroller, export- och delningsåtgärder, utlösare för lagringstid, raderingens omfattning och vem som ansvarar för undantag.
- Kontrollera tidsstämplar, filidentifierare, överföringsposter, metadatabeteende och all dokumentation av överlämningar som användningsfallet kräver.
- Utbilda pilotanvändarna och dokumentera genomförande, incidenter, avvikelser och resultat av eskaleringar.
- Markera varje kontroll som godkänd, underkänd eller olöst, med ansvarig, stödjande testresultat och nästa åtgärd.
- Inhämta godkännande från ansvariga inom drift, IT eller säkerhet samt berörda policyansvariga.
- Besluta om distributionen ska utökas, begränsas eller avslås. Om en högriskkontroll fortfarande är overifierad ska godkännandet pausas eller piloten begränsas tills den ansvariga har åtgärdat bristen.
När kontrollpunkten är klar kan köpare jämföra alternativ för säkerhet och bevismaterial mot de dokumenterade kraven. Vi kan hjälpa dig att granska relevanta alternativ för arbetsinspelning eller säkerhetsinriktade alternativ, men ingen länkad modell bör betraktas som säker, förenlig med regelverk eller juridiskt lämplig förrän din egen dokumentationsgranskning och pilot stöder det beslutet. Vid arbetsinspelning med smarta glasögon bör köpbeslutet följa denna dokumenterade kontrollpunkt, inte enbart produktspecifikationerna.
Vanliga frågor
Frågorna nedan behandlar platsgränser, arbetsflödesmetadata, pilottestning och granskning av uppdateringar. De kompletterar kontrollerna i inköpsavsnitten ovan.
Kan smarta glasögon användas i begränsade arbetsområden?
Möjligen. Granska varje plats och användningsfall, inklusive kundkontrollerade utrymmen och känsliga arbetsmoment, och fastställ sedan undantag, utbildning och internt godkännande före inträde.
Vilka metadata bör ett arbetsflöde för arbetsinspelningar bevara?
Identifiera de fält som behövs för arbetsändamålet, till exempel användare eller enhet, inspelningstid, filidentifierare, destination och överlämning. Testa om konfigurationen bevarar dem och om den tillåter ändringar.
Hur bör ett team testa smarta glasögon före en arbetsplatspilot?
Använd representativa scenarier för normal användning, oavsiktliga händelser, offline-läge, misslyckade överföringar, åtkomst, radering och borttappade enheter. Utse en ansvarig för varje olöst resultat och dokumentera ett beslut om att utöka, begränsa eller avslå.
Vad bör köpare fråga om app- och firmwareuppdateringar?
Fråga om uppdateringar kan förberedas eller återställas och vilka tester av inspelning, överföring, behörigheter, metadata, återställning och radering som måste upprepas efteråt.



Lämna en kommentar
Denna webbplats är skyddad av hCaptcha och hCaptchas integritetspolicy . Användarvillkor gäller.